Hand in Hand
- IT-Betrieb & SicherheitManaged IT, Support, Firewall, Microsoft 365, Server
- Software & ProzesseERP, CRM, DMS, E-Rechnung, Zeiterfassung
- Datenschutz & ComplianceDSB, ISB, ISO 27001, NIS2, TISAX, EU AI Act
- Marketing & WebWebdesign, Branding, SEO, Kampagnen
- Künstliche IntelligenzKI-Plattform, Anbindung an ERP und CRM
- Digitalbonus BayernBis zu 7.500 € Zuschuss – Förder-Check in zwei Minuten
Typische Vorhaben
Startseite › CMD Datenschutz & Compliance
Datenschutz, Informationssicherheit und Compliance
CMD übernimmt die Rolle des externen Datenschutz- und Informationssicherheitsbeauftragten – mit Nachweisen, die einer Prüfung standhalten.
CMD Datenschutz & Compliance auf einen Blick
- Schwerpunkt
- Datenschutz, ISMS und Audits
- Teil von
- L&S Unternehmensgruppe (Lange & Schermer)
- Standorte
- Schwabach, Weißenburg i. Bay., Nürnberg
- Website
- cmd-datenschutz.de
Die Anforderungen der DSGVO sind für viele wenig verständlich. CMD Datenschutz & Compliance hilft Unternehmen dabei, die Anforderungen zu erfüllen und so rechtssicher zu werden: als externer Datenschutzbeauftragter, als externer Informationssicherheitsbeauftragter und als Begleitung auf dem Weg zu ISO 27001, TISAX oder NIS2.
Der Unterschied zur reinen Rechtsberatung: Was CMD im Konzept fordert, kann BES Systemhaus direkt umsetzen – und novendix bringt KI-Governance nach EU AI Act gleich mit ins Projekt. Konzept und Technik entstehen im selben Vorhaben.
Leistungen
Was CMD Datenschutz übernimmt
Eine Arztpraxis verarbeitet Gesundheitsdaten, eine Kanzlei Mandantengeheimnisse, ein Maschinenbauer Konstruktionsdaten und Lieferantenverträge. Die Pflichten sind dieselben, der Weg dorthin nicht.
Externer Datenschutzbeauftragter
Wir übernehmen das Mandat vollständig: Verzeichnis der Verarbeitungstätigkeiten, Verträge, Schulungen, Meldewesen und der Kontakt zur Aufsichtsbehörde. Haftung und Fachkunde liegen bei uns, nicht bei einer Kollegin, die es nebenbei macht.
Datenschutz-Audit
In wenigen Tagen Klarheit: Wo stehen Sie, was fehlt, was ist dringend. Sie bekommen eine Bestandsaufnahme mit Prioritäten statt einer Mängelliste ohne Reihenfolge.
Informationssicherheit, ISB und NIS2
Wer die DSGVO umgesetzt hat, hat die halbe Informationssicherheit schon dokumentiert. Wir bauen darauf auf – bis hin zum Informationssicherheitsbeauftragten und zur Vorbereitung auf NIS2.
KI-Beratung und KI-Beauftragter
ChatGPT, Copilot und eigene Modelle im Unternehmen: Was ist erlaubt, was muss geregelt sein, wie sieht eine tragfähige Nutzungsrichtlinie aus.
Mitarbeiterschulungen
Online oder vor Ort, verständlich und mit Beispielen aus Ihrem Betrieb. Die Teilnahme wird dokumentiert – das ist der Nachweis, nach dem im Ernstfall gefragt wird.
Datenpannen-Soforthilfe
Für die 72 Stunden, die im Ernstfall zählen: Bewertung, Meldung an die Aufsichtsbehörde, Benachrichtigung der Betroffenen und die Dokumentation, die hinterher Bestand hat.
Datenschutz, der im Alltag funktioniert – und nicht als Ordner im Regal endet.
Angebot
Was im Mandat enthalten ist
- BestandsaufnahmeAudit und Schwachstellenanalyse: Wo stehen Sie, was fehlt, was ist dringend.
- Laufende BetreuungVerzeichnis, Verträge, Meldewesen und Ihr fester Ansprechpartner für den Alltag.
- NachweiseSchulungen mit Teilnahmenachweis, digitales Managementsystem, Kontakt zur Aufsichtsbehörde.
Einsatzfelder
Für wen CMD Datenschutz arbeitet
- Arztpraxen und Gesundheitswesen
- Steuerberater und Kanzleien
- Maschinenbau und Industrie
- Handwerk
- Vereine und Verbände
Einblick
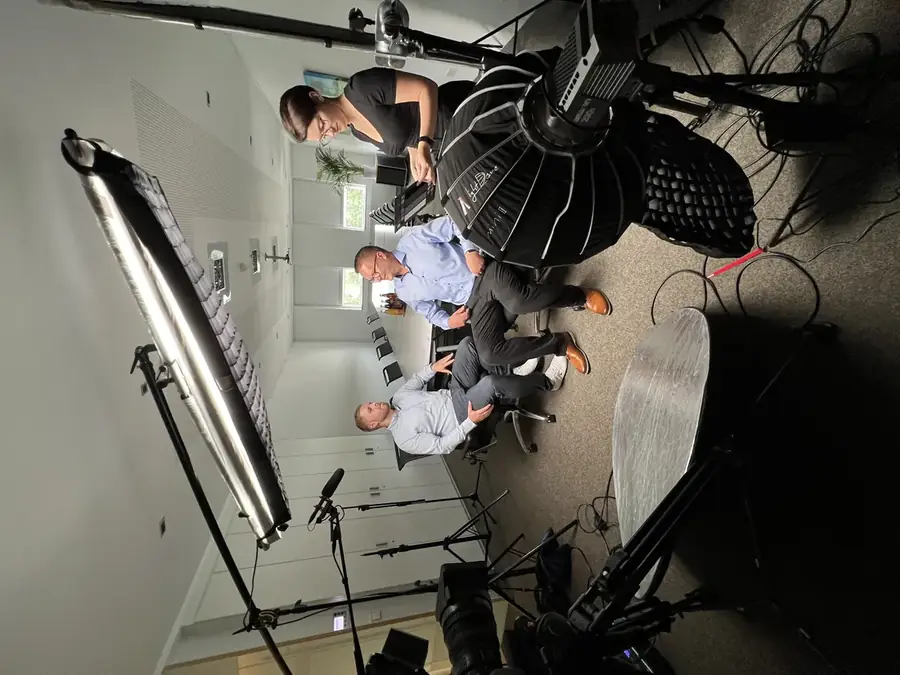
Ein Mandat, ein Ansprechpartner
Ein Mandat heißt: dieselbe Person, die Ihren Betrieb kennt – nicht ein Ticketsystem.
Im Verbund
Typische Projekte mit den Schwesterunternehmen
Hier zahlt sich die Gruppe aus: Themen, die sonst zwischen zwei Dienstleistern liegen bleiben.
NIS2 und ISO 27001 wirklich umsetzen
CMD klärt die Betroffenheit, schreibt Richtlinien und Risikoanalyse. BES baut genau das technisch: Netztrennung, Firewall, Backup, Protokollierung. Niemand schiebt dem anderen die Verantwortung zu.
KI einführen, ohne Compliance-Lücke
novendix.AI liefert die Plattform und bindet ERP, CRM und Dateiablagen an. BES betreibt sie sicher. CMD sorgt für Governance nach EU AI Act, Schulungspflicht und Datenschutz-Folgenabschätzung.
ERP ablösen und Prozesse digitalisieren
BES Software führt Warenwirtschaft, DMS und E-Rechnung ein. BES Systemhaus stellt Server, Backup und Arbeitsplätze bereit. CMD prüft Auftragsverarbeitung, TOM und Löschkonzept mit.
Reden wir 30 Minuten über Ihr Vorhaben
Ein Gespräch, ein Ansprechpartner – und danach wissen Sie, welches der fünf Unternehmen Ihr Thema übernimmt und was es kostet. Kostenfrei und ohne Verpflichtung.
Klartext
Häufige Fragen
Wann braucht ein Unternehmen einen Datenschutzbeauftragten?
Sobald in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Unabhängig davon besteht die Pflicht, wenn die Kerntätigkeit in umfangreicher Verarbeitung besonderer Datenkategorien oder in systematischer Überwachung besteht – etwa in Arztpraxen und Laboren.
Was kostet ein externer Datenschutzbeauftragter?
Für kleine und mittlere Unternehmen beginnen marktübliche Pauschalen bei etwa 190 Euro im Monat. Der Preis hängt an der Zahl der Beschäftigten, an der Art der Daten und am Aufbauaufwand im ersten Jahr. In der Regel ist die externe Lösung günstiger als eine interne Benennung, weil interne Beauftragte Sonderkündigungsschutz haben, geschult und freigestellt werden müssen.
Wer ist von NIS2 betroffen?
Unternehmen aus den genannten Sektoren mit mindestens 50 Beschäftigten oder über 10 Millionen Euro Umsatz. Dazu zählen auch Maschinenbau, Elektronik, Fahrzeugbau und Medizinprodukte. Wer selbst nicht fällt, bekommt die Anforderungen oft über die Lieferkette weitergereicht.
Wie lange dauert der Weg zur ISO 27001?
Von der Gap-Analyse bis zum Zertifizierungsaudit rechnen wir im Mittelstand mit neun bis achtzehn Monaten, abhängig vom Reifegrad zu Beginn und davon, wie viel Zeit intern zur Verfügung steht. Die Gap-Analyse selbst ist in wenigen Tagen erledigt und zeigt den realistischen Zeitplan.